Zum Inhalt springen
das besondere E-Magazin für Düsseldorf

„Unsere Geräte sollten sich kennenlernen.“

Zwei-Faktor-Authentifizierung bei der Stadtsparkasse Düsseldorf
20.09.2023Text: Alexandra von HirschfeldFotos: Alexander Vejnovic
Foto: Alexander Vejnovic

Da immer mehr Kunden über das Internet Bankgeschäfte tätigen, gibt es auch immer wieder neue Betrugsmaschen, mit denen Kriminelle versuchen an Kontodaten und Geld zu gelangen. Laut polizeilicher Kriminalstatistik gab es im Jahr 2021 bundesweit mehr als 146.360 Fälle computerbezogener Kriminalität. Dem schiebt die Stadtsparkasse nun mit der neuen „Geräteerkennung“ einen weiteren Riegel vor. Denn dadurch können nur noch über Geräte, die bei der Stadtsparkasse Düsseldorf authentifiziert wurden, Bank-Transaktionen getätigt werden. Wir sprachen mit Thomas Meusen, dessen Tipps nicht nur Sparkassenkunden helfen.

So gehen Betrüger vor

Die Betrugsmasche „Phishing“ läuft fast immer nach dem gleichen Muster ab. Zunächst versenden die Betrüger eine E-Mail oder eine SMS, in der ein Link enthalten ist. Klickt der Kontoinhaber auf diesen Link, gelangt er auf eine gefälschte Webseite. Gibt er nun auf dieser Internetseite seine Kontodaten ein, können die Täter diese anschließend zum Missbrauch verwenden. In den E-Mails und SMS wird unter unterschiedlichen Vorwänden wie z. B. der Einführung eines neuen Sicherheitsverfahrens oder einer ablaufenden TAN-App dazu aufgefordert, eine betrügerische Web-Seite (Phishing-Seite) zu besuchen.

„Das Online-Banking umfasst mittlerweile wesentlich mehr als das reine Banking. Es werden auch vielfältige Daten vorgehalten, also Adressdaten, Beraterdaten, Umsätze, Transaktionen usw.“, erklärt Thomas Meusen, Produktmanager für das Online-Banking bei der Stadtsparkasse Düsseldorf.

Daten gezielt nutzen

Sind Kriminelle über das „Phishing“ erst einmal im Besitz dieser Daten, können sie diese gezielt nutzen, um an das Geld der Kontoinhaber zu kommen. Beispielsweise durch Anrufe, in denen sie sich namentlich als Kundenbetreuer ausgeben. Zusätzlich wissen sie genau, welche Zahlungseingänge und -ausgänge auf dem Konto zu verzeichnen sind und versuchen sich auch dadurch zu legitimieren, um den Kontoinhaber zu Transaktionen zu nötigen. „Ein Beispiel: Sie sitzen im Auto, Ihr vermeintlicher Kundenberater ruft Sie an und erklärt, ‚Ich habe gerade gesehen, Sie waren gestern bei Saturn und haben dort für 473,20 € eingekauft‘. ‚Ja, stimmt.‘; Sie sind da offensichtlich betrogen worden. Hier liegt ein weiterer Umsatz über 473,20 € vor.‘ Er erzählt dann irgendeine wilde Geschichte und fordert sie auf, die Rückbuchung eben mit der S-pushTAN-App zu bestätigen. Und schon ist man in die Falle gegangen“, sagt Thomas Meusen.

„In dem Moment, in dem sich unsere Geräte kennengelernt haben, ist es ein bisschen so, wie wenn man früher in die gute alte Filiale gekommen ist. Man hat sich ausgewiesen. Und bei der Sparkassenmitarbeiterin wusste man, dass sie einen wiedererkennt.“ Thomas Meusen, Produktmanager Online-Banking bei der Stadtsparkasse Düsseldorf

Am besten sofort auflegen

Bei solchen Telefonanrufen sollte man grundsätzlich nicht auf die Forderungen eingehen, sondern einfach auflegen. „Mitarbeiter der Stadtsparkasse Düsseldorf und auch keiner anderen Geldinstitute werden Sie jemals nach Ihren Zugangsdaten fragen. Geben Sie keinesfalls Daten oder Freischaltcodes weiter und versenden Sie diese auch nicht mittels Ihres Online-Postfachs. Haben Sie einen solchen Anruf erhalten und Zugangsdaten weitergegeben, lassen Sie Ihr Online-Banking umgehend sperren. Bitte nehmen Sie außerdem Kontakt mit Ihrem Geldinstitut auf“, rät Meusen.

Mit Schockanrufen Panik verursachen

Mit sogenannten Schockanrufen melden sich beispielsweise Ärzte aus dem Krankenhaus bei Kontoinhabern. Sie geben vor, dass ein naher Verwandter dringend ärztliche Hilfe, Medikamente oder medizinische Geräte benötigt. Die Beschaffung dieser medizinisch angeblich notwendigen Mittel würde allerdings Geld kosten. Um den Kontoinhaber zum Zahlen zu bewegen, wird enormer Druck am Telefon aufgebaut und auf die Dringlichkeit hingewiesen.
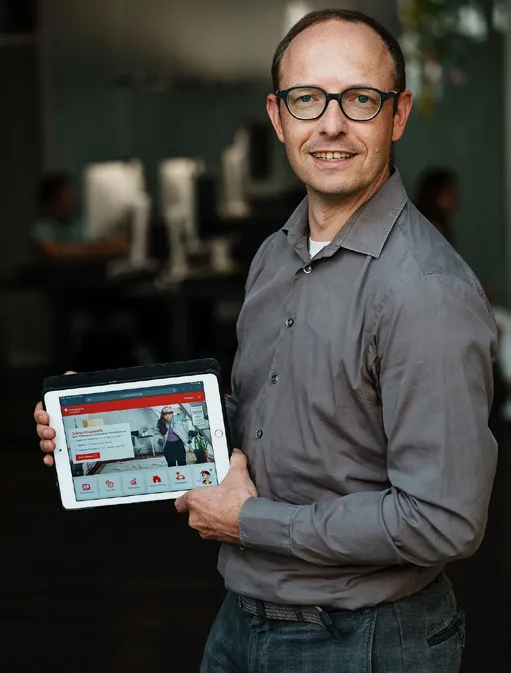
Foto: Alexander Vejnovic

Der neue Sicherheitsstandard

Bei der Stadtsparkasse Düsseldorf ist deshalb die so genannte Zwei-Faktor-Anmeldung eingeführt worden. Sie ist deutlich sicherer und inzwischen Standard. „Wir wollten das Online-Banking einfach sicherer machen. Bislang ist es so gewesen, dass man zum Einloggen einfach nur den Anmelde-Namen und die PIN eingeben musste. Jetzt müssen Sie zusätzlich auch das richtige Gerät zur Hand haben, was die Sicherheit ungemein erhöht“, sagt Thomas Meusen und ergänzt: „Wenn Sie eine Anmeldung mit einem unbekannten Gerät durchführen, müssen Sie zusätzlich zur Eingabe von Anmeldenamen und Online-Banking-PIN künftig immer eine Freigabe per chipTAN beziehungsweise der S-pushTAN-App vornehmen. Wenn Sie sich mit einem vorab gespeicherten Gerät anmelden, wird dies direkt erkannt und Sie können sich weiterhin bequem mit Anmeldenamen und Online-Banking-PIN anmelden.“

Wie in der guten alten Filiale

„Deshalb sollten unsere Geräte sich kennenlernen. In dem Moment, in dem sie sich kennengelernt haben, ist es ein bisschen so, wie wenn man früher in die gute alte Filiale gekommen ist. Man hat sich mit dem Personalausweis ausgewiesen. Und bei der Sparkassenmitarbeiterin wusste man dann auch beim nächsten Mal, dass sie einen wiedererkennt, wenn man hereinkommt. Ach, Herr Meusen, schön Sie zu sehen“, erzählt der Online-Banking-Experte.

Es geht ganz einfach

Bei der Anmeldung zum Online-Banking hat der Kunde die Wahl, ob er das genutzte Gerät speichern möchte. Das Online-Banking merkt sich direkt, mit welchem Gerät oder Browser der Kunde sich angemeldet hat. „Dabei kann es sich um Ihren PC, Notebook, Ihr Tablet oder Smartphone handeln. Bei jeder weiteren nachfolgenden Anmeldung im Online-Banking wird automatisch geprüft, ob es sich um ein bereits bekanntes Gerät oder einen bekannten Browser handelt“, so Thomas Meusen.
Foto: Alexander Vejnovic

Wichtige Voraussetzung: Einsatz von Cookies

Für eine erfolgreiche Wiedererkennung hinterlegter Geräte ist das Setzen eines Cookies auf dem Gerät notwendig. Daher ist es erforderlich, Cookies im Browser zuzulassen. Achtung: Werden die Cookies gelöscht oder ein anderer Browser benutzt, kann das Gerät nicht wiedererkannt werden. In diesem Fall ist bei Anmeldung eine erneute Freigabe erforderlich. Die Geräteerkennung ist nicht verpflichtend, wird aber dringend empfohlen. Aktuell gibt es keine Begrenzung der Speicherung von Geräten. Verwalten können die Kunden ihre als vertrauenwürdig gespeicherten Geräte im Online-Banking unter dem Navigationspunkt „Sicherheit und TAN-Verfahren“.
„Unsere Geräte sollten sich kennenlernen.“

Zwei-Faktor-Authentifizierung bei der Stadtsparkasse Düsseldorf

20.09.2023Text: Alexandra von HirschfeldFotos: Alexander VejnovicAusgabe 3/2023

Da immer mehr Kunden über das Internet Bankgeschäfte tätigen, gibt es auch immer wieder neue Betrugsmaschen, mit denen Kriminelle versuchen an Kontodaten und Geld zu gelangen. Laut polizeilicher Kriminalstatistik gab es im Jahr 2021 bundesweit mehr als 146.360 Fälle computerbezogener Kriminalität. Dem schiebt die Stadtsparkasse nun mit der neuen „Geräteerkennung“ einen weiteren Riegel vor. Denn dadurch können nur noch über Geräte, die bei der Stadtsparkasse Düsseldorf authentifiziert wurden, Bank-Transaktionen getätigt werden. Wir sprachen mit Thomas Meusen, dessen Tipps nicht nur Sparkassenkunden helfen.

So gehen Betrüger vor

Die Betrugsmasche „Phishing“ läuft fast immer nach dem gleichen Muster ab. Zunächst versenden die Betrüger eine E-Mail oder eine SMS, in der ein Link enthalten ist. Klickt der Kontoinhaber auf diesen Link, gelangt er auf eine gefälschte Webseite. Gibt er nun auf dieser Internetseite seine Kontodaten ein, können die Täter diese anschließend zum Missbrauch verwenden. In den E-Mails und SMS wird unter unterschiedlichen Vorwänden wie z. B. der Einführung eines neuen Sicherheitsverfahrens oder einer ablaufenden TAN-App dazu aufgefordert, eine betrügerische Web-Seite (Phishing-Seite) zu besuchen.

„Das Online-Banking umfasst mittlerweile wesentlich mehr als das reine Banking. Es werden auch vielfältige Daten vorgehalten, also Adressdaten, Beraterdaten, Umsätze, Transaktionen usw.“, erklärt Thomas Meusen, Produktmanager für das Online-Banking bei der Stadtsparkasse Düsseldorf.

Daten gezielt nutzen

Sind Kriminelle über das „Phishing“ erst einmal im Besitz dieser Daten, können sie diese gezielt nutzen, um an das Geld der Kontoinhaber zu kommen. Beispielsweise durch Anrufe, in denen sie sich namentlich als Kundenbetreuer ausgeben. Zusätzlich wissen sie genau, welche Zahlungseingänge und -ausgänge auf dem Konto zu verzeichnen sind und versuchen sich auch dadurch zu legitimieren, um den Kontoinhaber zu Transaktionen zu nötigen. „Ein Beispiel: Sie sitzen im Auto, Ihr vermeintlicher Kundenberater ruft Sie an und erklärt, ‚Ich habe gerade gesehen, Sie waren gestern bei Saturn und haben dort für 473,20 € eingekauft‘. ‚Ja, stimmt.‘; Sie sind da offensichtlich betrogen worden. Hier liegt ein weiterer Umsatz über 473,20 € vor.‘ Er erzählt dann irgendeine wilde Geschichte und fordert sie auf, die Rückbuchung eben mit der S-pushTAN-App zu bestätigen. Und schon ist man in die Falle gegangen“, sagt Thomas Meusen.

Am besten sofort auflegen

„In dem Moment, in dem sich unsere Geräte kennengelernt haben, ist es ein bisschen so, wie wenn man früher in die gute alte Filiale gekommen ist. Man hat sich ausgewiesen. Und bei der Sparkassenmitarbeiterin wusste man, dass sie einen wiedererkennt.“ Thomas Meusen, Produktmanager Online-Banking bei der Stadtsparkasse Düsseldorf

Bei solchen Telefonanrufen sollte man grundsätzlich nicht auf die Forderungen eingehen, sondern einfach auflegen. „Mitarbeiter der Stadtsparkasse Düsseldorf und auch keiner anderen Geldinstitute werden Sie jemals nach Ihren Zugangsdaten fragen. Geben Sie keinesfalls Daten oder Freischaltcodes weiter und versenden Sie diese auch nicht mittels Ihres Online-Postfachs. Haben Sie einen solchen Anruf erhalten und Zugangsdaten weitergegeben, lassen Sie Ihr Online-Banking umgehend sperren. Bitte nehmen Sie außerdem Kontakt mit Ihrem Geldinstitut auf“, rät Meusen.

Mit Schockanrufen Panik verursachen

Mit sogenannten Schockanrufen melden sich beispielsweise Ärzte aus dem Krankenhaus bei Kontoinhabern. Sie geben vor, dass ein naher Verwandter dringend ärztliche Hilfe, Medikamente oder medizinische Geräte benötigt. Die Beschaffung dieser medizinisch angeblich notwendigen Mittel würde allerdings Geld kosten. Um den Kontoinhaber zum Zahlen zu bewegen, wird enormer Druck am Telefon aufgebaut und auf die Dringlichkeit hingewiesen.

Foto: Alexander Vejnovic

Der neue Sicherheitsstandard

Bei der Stadtsparkasse Düsseldorf ist deshalb die so genannte Zwei-Faktor-Anmeldung eingeführt worden. Sie ist deutlich sicherer und inzwischen Standard. „Wir wollten das Online-Banking einfach sicherer machen. Bislang ist es so gewesen, dass man zum Einloggen einfach nur den Anmelde-Namen und die PIN eingeben musste. Jetzt müssen Sie zusätzlich auch das richtige Gerät zur Hand haben, was die Sicherheit ungemein erhöht“, sagt Thomas Meusen und ergänzt: „Wenn Sie eine Anmeldung mit einem unbekannten Gerät durchführen, müssen Sie zusätzlich zur Eingabe von Anmeldenamen und Online-Banking-PIN künftig immer eine Freigabe per chipTAN beziehungsweise der S-pushTAN-App vornehmen. Wenn Sie sich mit einem vorab gespeicherten Gerät anmelden, wird dies direkt erkannt und Sie können sich weiterhin bequem mit Anmeldenamen und Online-Banking-PIN anmelden.“

Wie in der guten alten Filiale

„Deshalb sollten unsere Geräte sich kennenlernen. In dem Moment, in dem sie sich kennengelernt haben, ist es ein bisschen so, wie wenn man früher in die gute alte Filiale gekommen ist. Man hat sich mit dem Personalausweis ausgewiesen. Und bei der Sparkassenmitarbeiterin wusste man dann auch beim nächsten Mal, dass sie einen wiedererkennt, wenn man hereinkommt. Ach, Herr Meusen, schön Sie zu sehen“, erzählt der Online-Banking-Experte.

Es geht ganz einfach

Bei der Anmeldung zum Online-Banking hat der Kunde die Wahl, ob er das genutzte Gerät speichern möchte. Das Online-Banking merkt sich direkt, mit welchem Gerät oder Browser der Kunde sich angemeldet hat. „Dabei kann es sich um Ihren PC, Notebook, Ihr Tablet oder Smartphone handeln. Bei jeder weiteren nachfolgenden Anmeldung im Online-Banking wird automatisch geprüft, ob es sich um ein bereits bekanntes Gerät oder einen bekannten Browser handelt“, so Thomas Meusen.

Foto: Alexander Vejnovic

Wichtige Voraussetzung: Einsatz von Cookies

Für eine erfolgreiche Wiedererkennung hinterlegter Geräte ist das Setzen eines Cookies auf dem Gerät notwendig. Daher ist es erforderlich, Cookies im Browser zuzulassen. Achtung: Werden die Cookies gelöscht oder ein anderer Browser benutzt, kann das Gerät nicht wiedererkannt werden. In diesem Fall ist bei Anmeldung eine erneute Freigabe erforderlich. Die Geräteerkennung ist nicht verpflichtend, wird aber dringend empfohlen. Aktuell gibt es keine Begrenzung der Speicherung von Geräten. Verwalten können die Kunden ihre als vertrauenwürdig gespeicherten Geräte im Online-Banking unter dem Navigationspunkt „Sicherheit und TAN-Verfahren“.
Mehr aus Wirtschaft & Finanzen

Alle Beiträge
‹ Wirtschaft & Finanzen

Teekanne: Von wegen abwarten und Tee trinken

10.09.2026 · Ausgabe 3/2026

Bevor wir die Produktionshallen betreten, legen wir Uhren und Schmuck ab, schlüpfen in weiße Vlieskittel und ziehen rote Hauben an. Auf dem riesigen Werksgelände sind wir unter Aufsicht und auf markierten Fußgängerwegen unterwegs. Vor der Produktionsstraße heißt es noch einmal Hände waschen und …

mehr lesen
‹ Wirtschaft & Finanzen

Die Schattenseiten der Künstlichen Intelligenz

10.09.2026 · Ausgabe 3/2026

Die Penguin Random House Verlagsgruppe geht seit dem Frühjahr 2026 juristisch gegen Urheberrechtsverletzungen durch ChatGPT vor und hat beim Landgericht München Klage gegen die OpenAI Ireland Ltd eingereicht. Die Verlagsgruppe sieht die Urheberrechte ihres Autors und Illustrators Ingo Siegner an den …

mehr lesen

Sie möchten das nächste ZOO:M nicht verpassen?

ZOO:M kostenlos abonnieren. Jede Ausgabe kommt per E-Mail, Abmeldung jederzeit.

Melden Sie sich hier an